

소개
InterceptSuite Standard는 TCP, TLS, DTLS, UDP 트래픽을 가로채고 분석할 수 있는 오픈소스 MITM(중간자) 프록시 도구입니다. STARTTLS, IoT, Thick Client 환경을 지원하며, 네트워크 디버깅과 보안 테스트에 유용합니다. 이 소프트웨어는 개발자와 보안 전문가를 위한 도구로, 일반 사용자보다는 기술적 지식을 갖춘 사용자를 대상으로 합니다.
상세정보
InterceptSuite Standard 소개
InterceptSuite Standard는 TCP, TLS, DTLS, UDP 트래픽을 가로채고 분석할 수 있는 오픈소스 MITM(중간자) 프록시 도구입니다. STARTTLS, IoT, Thick Client 환경을 지원하며, 네트워크 디버깅과 보안 테스트에 유용합니다. 이 도구는 개발자와 보안 전문가를 위한 도구로, 일반 사용자보다는 기술적 지식을 갖춘 사용자를 대상으로 합니다.
주요 기능
- TCP, TLS, DTLS, UDP 트래픽 캡처 및 분석
- STARTTLS 지원
- IoT 및 Thick Client 환경 지원
- 프록시 인터셉트: 패킷을 가로채고 전달, 드롭, 수정 가능
- 프록시 기록: 과거 트래픽 검색 및 분석
- 연결 목록: 프로세스별 연결 확인
- 파이썬 핸들러: 사용자 정의 스크립트로 데이터 처리
지원 환경
Windows 운영 체제에서 실행됩니다. 네트워크 트래픽 캡처를 위해 관리자 권한이 필요할 수 있습니다.
기본 사용법
- InterceptSuite Standard를 설치하고 실행합니다.
- 프록시 탭에서 ‘Intercept ON’을 활성화하여 트래픽을 가로챕니다.
- 가로챈 패킷을 확인하고 ‘Forward’ 또는 ‘Drop’ 버튼으로 처리합니다.
- Proxy History 탭에서 과거 트래픽을 검색하고 분석합니다.
- Connections 탭에서 프로세스별 연결을 확인합니다.
- 필요에 따라 파이썬 핸들러를 작성하여 데이터를 자동 처리합니다.
제한 사항 및 주의사항
- MITM 프록시 도구이므로 보안 테스트 및 디버깅 목적으로만 사용해야 합니다.
- 관리자 권한이 필요할 수 있습니다.
- 일반 사용자에게는 다소 복잡할 수 있습니다.
FAQ
Q: InterceptSuite Standard는 무료인가요?
이 소프트웨어는 오픈소스로 제공되며, GitHub 저장소에서 소스 코드를 확인할 수 있습니다.
Q: 어떤 프로토콜을 지원하나요?
TCP, TLS, DTLS, UDP를 지원하며, STARTTLS도 지원합니다.
Q: 일반 사용자도 사용할 수 있나요?
주로 개발자와 보안 전문가를 대상으로 하며, 네트워크 지식이 필요합니다.
화면으로 보는 주요 기능
프록시 인터셉트 화면
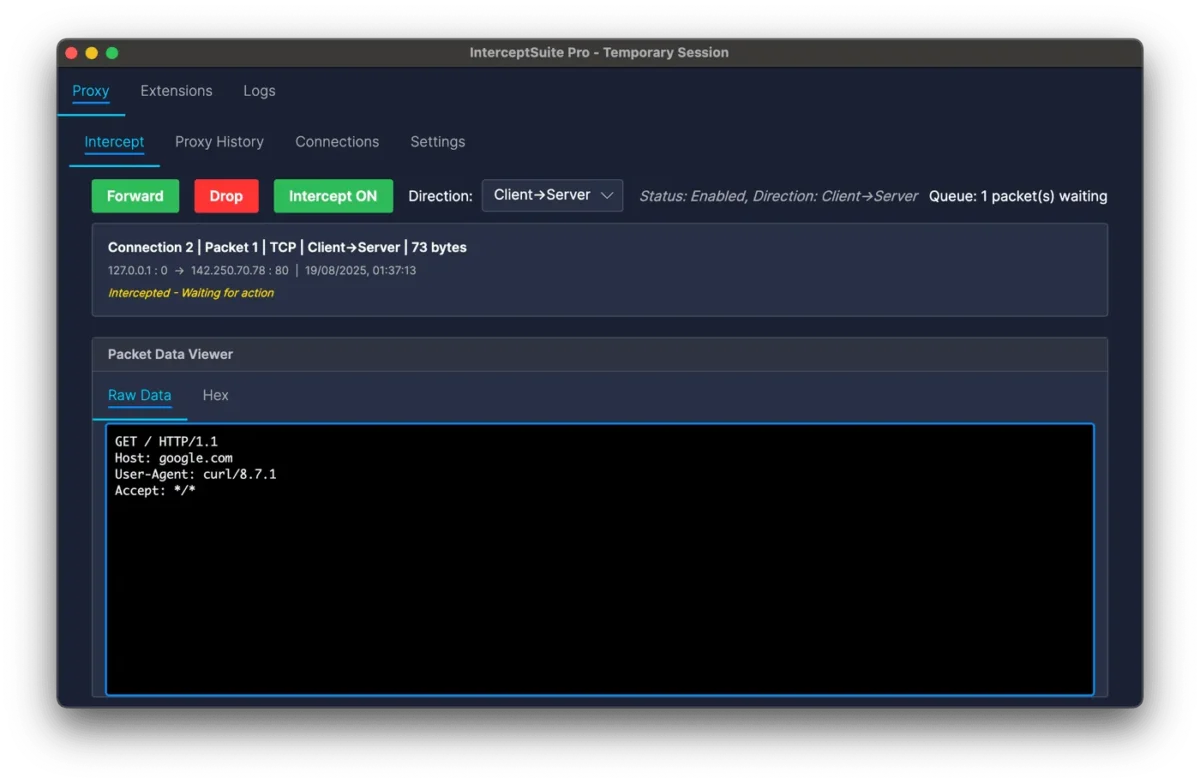
프록시 탭에서 'Forward', 'Drop', 'Intercept ON' 버튼과 'Queue: 1 packet(s) waiting' 메시지가 표시됩니다. 'Connection 2 | Packet 1 | TCP | Client→Server' 항목이 선택되어 있으며, 패킷 데이터 뷰어에 HTTP GET 요청 내용이 보입니다.
파이썬 핸들러 코드
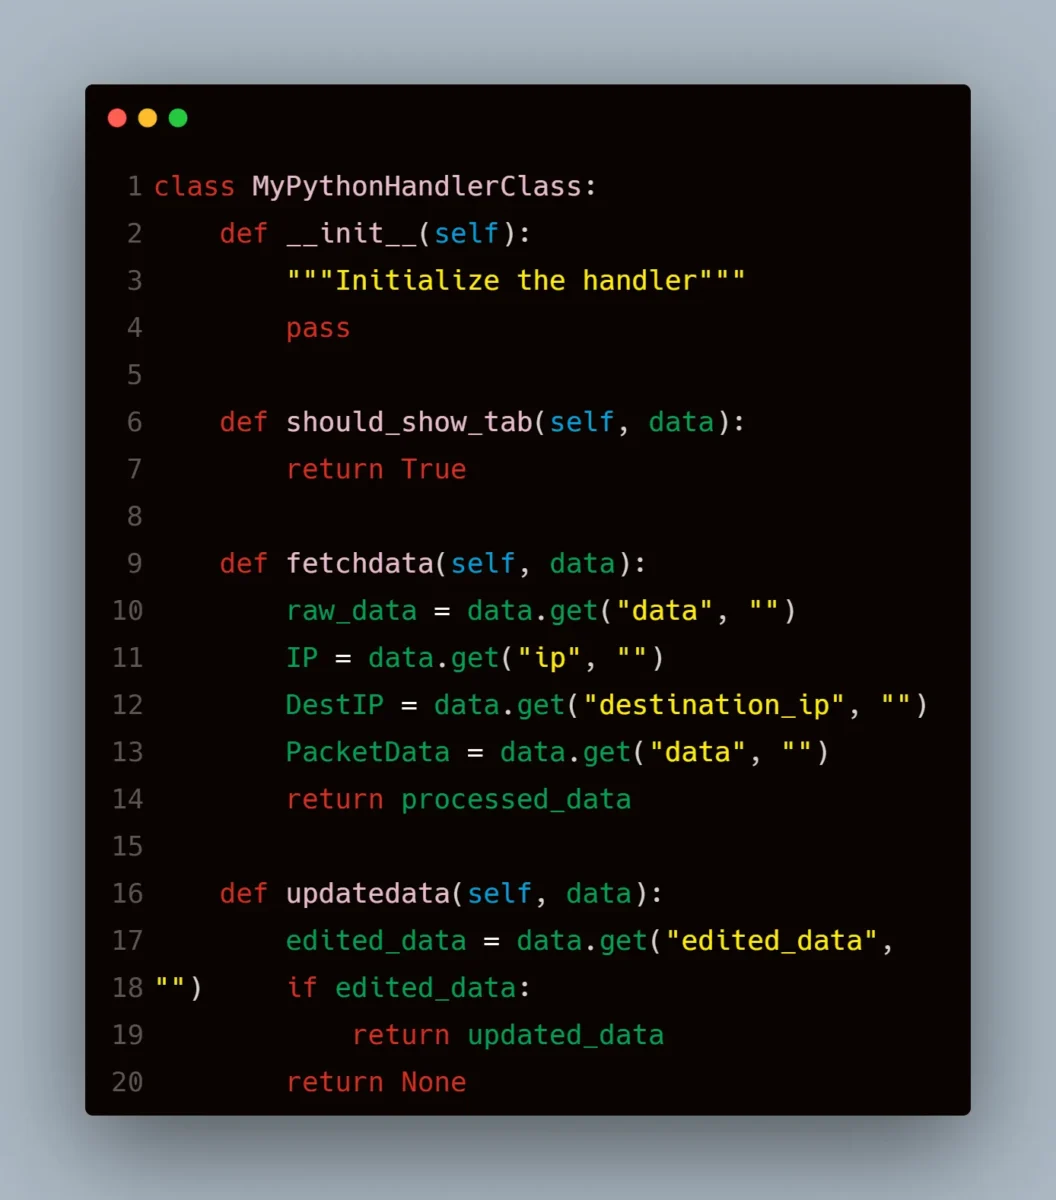
파이썬 코드 편집기에서 'MyPythonHandlerClass' 클래스가 보이며, __init__, should_show_tab, fetchdata, updatedata 메서드가 정의되어 있습니다.
프록시 기록 화면
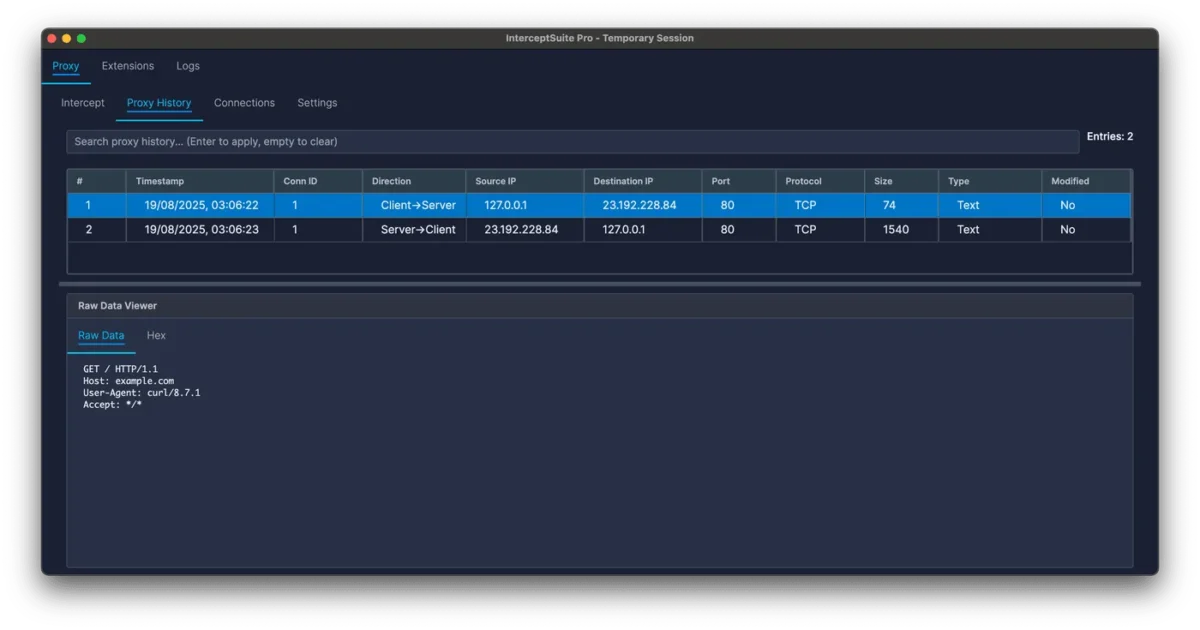
Proxy History 탭에서 검색 상자와 'Entries: 2' 메시지가 표시되고, 두 개의 트래픽 항목이 테이블에 나열됩니다. Raw Data Viewer에는 HTTP GET 요청 내용이 보입니다.
연결 목록 화면
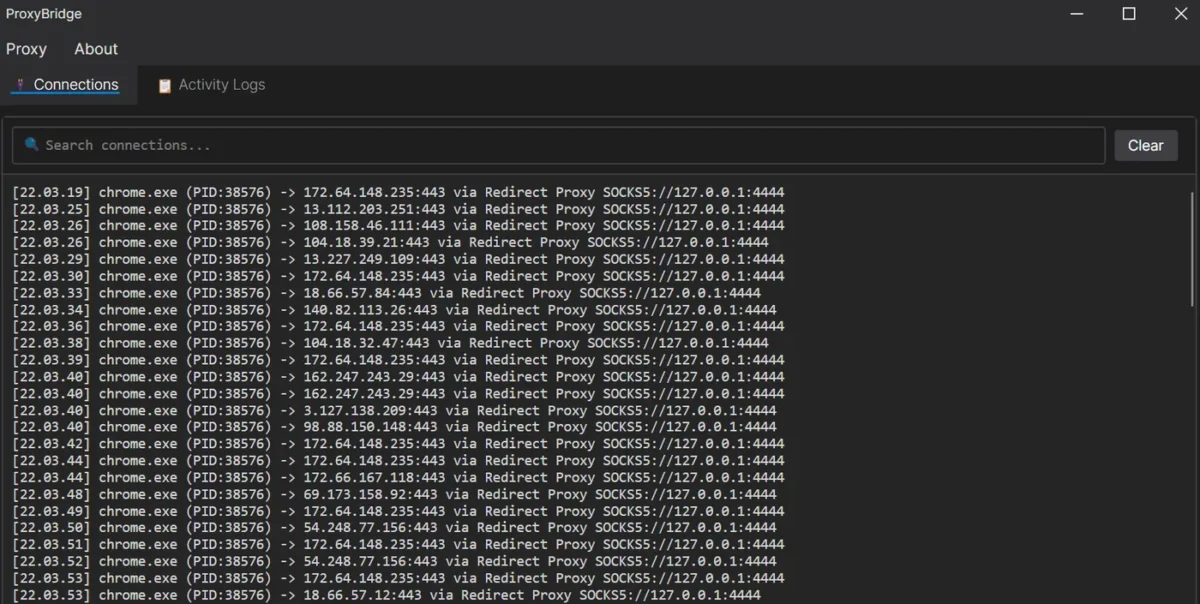
Connections 탭에서 chrome.exe 프로세스의 연결 목록이 표시되며, 각 연결은 시간, 프로세스 이름, PID, 원본 IP/포트, 'via Redirect Proxy SOCKS5' 경로, 목적지 IP/포트를 포함합니다.
시스템 요구사항
Windows 운영 체제에서 실행되며, 네트워크 트래픽 캡처를 위해 관리자 권한이 필요할 수 있습니다. 정확한 시스템 요구 사항은 공식 문서를 참조하세요.