

소개
NetworkMiner은 Netresec에서 개발한 오픈소스 네트워크 포렌식 분석 도구로, PCAP 파일에서 파일, 이미지, 이메일, 비밀번호 등을 추출하거나 실시간 네트워크 트래픽을 캡처하여 분석할 수 있습니다. Windows에서 주로 실행되지만 Linux에서도 사용 가능하며, 사고 대응 팀 및 법 집행 기관에서 널리 활용됩니다. 호스트 인벤토리 기능을 통해 네트워크 내 통신 장치를 파악하고 수동 자산 발견에 활용할 수 있습니다.
상세정보
파일 및 아티팩트 추출
FTP, HTTP, HTTP/2, IEC-104, IMAP, LPR, njRAT, POP3, SMB, SMB2, SMTP 및 TFTP 트래픽에서 파일을 추출합니다. 또한 SMTP, IMAP, POP3, IRC, Oscar, SIP 트래픽에서 이메일/채팅/텍스트 메시지를 추출하고, HTTPS, SMTPS, IMAPS, POP3S, FTPS 등의 SSL 암호화 트래픽에서 X.509 인증서를 추출합니다.
네트워크 분석 및 호스트 인벤토리
분석된 네트워크 트래픽에서 각 IP 주소에 대한 상세 정보를 집계하여 네트워크 호스트 인벤토리를 생성합니다. 이를 통해 통신 중인 장치를 파악하고 수동 자산 발견에 활용할 수 있습니다.
고급 분석 기능
GRE, 802.1Q, PPPoE, VXLAN, OpenFlow, SOCKS, MPLS, EoMPLS 및 ERSPAN의 디캡슐레이션, Pcap-over-IP 수신, OS 지문 지문(* Satori 및 p0f 데이터베이스 사용), JA3, JA3S 및 JA4 추출, SIP+RTP VoIP 통화에서 G.711, G.722 오디오 추출 및 재생, 파일 해시, IP 주소, 도메인 이름 및 URL에 대한 OSINT 조회, 포트 독립 프로토콜 식별(PIPI), 사용자 정의 포트-프로토콜 매핑, CSV/Excel/XML/CASE/JSON-LD로 내보내기, 구성 가능한 파일 출력 디렉터리, 시간대 설정(UTC, 로컬 또는 사용자 지정), 오프라인 IP-to-Country 및 IP ASN 조회, DNS 화이트리스트(***), 고급 OS 지문 지문, 웹 브라우저 추적(비디오 튜토리얼), CIDR 필터, 광고 및 트래커 탐지, 호스트 색상 지원, 명령줄 스크립팅 지원을 제공합니다.
다운로드 및 설치 방법
NetworkMiner은 설치가 필요 없는 포터블 애플리케이션입니다. 공식 웹사이트에서 최신 버전(3.1)의 ZIP 파일을 다운로드한 후 압축을 해제하면 바로 실행할 수 있습니다. 다운로드 링크는 다음과 같습니다: https://download.netresec.com/networkminer/NetworkMiner_3-1.zip. Windows Pro 및 Enterprise 사용자는 악성 트래픽 분석 시 감염 위험을 최소화하기 위해 Windows Sandbox 버전을 사용할 수 있습니다: https://www.netresec.com/?download=NetworkMinerSandbox.
기본 사용법
실시간 트래픽 캡처를 위해서는 관리자 권한으로 NetworkMiner을 실행하고, 상단 드롭다운 목록에서 네트워크 인터페이스를 선택한 후 ‘Start’ 버튼을 클릭합니다. Windows에서 원시 소켓을 통한 캡처를 위해서는 먼저 방화벽 규칙을 설정해야 합니다: ‘wf.msc’를 실행하여 Windows Defender 방화벽을 열고, NetworkMiner.exe에 대한 새로운 수신 규칙을 생성합니다. 캡처 중 또는 캡처 후에는 ‘호스트’ 탭에서 네트워크 장치 목록을 확인하고, ‘파일’, ‘이미지’, ‘이메일’, ‘자격 증명’ 탭에서 추출된 아티팩트를 확인할 수 있습니다. 키워드 검색을 위해서는 임의의 문자열 또는 바이트 패턴을 입력하여 저장되거나 캡처된 데이터를 검색할 수 있습니다.
이런 경우에 유용합니다
네트워크 사고 대응 시, PCAP 파일을 분석하여 유출된 파일이나 침해 증거를 신속히 추출해야 하는 보안 분석가에게 유용합니다. 또한 네트워크 내 무단 장치 연결을 탐지하거나, VoIP 통화 내용을 분석하여 보안 사고를 조사해야 하는 경우에도 활용할 수 있습니다. 법 집행 기관에서는 네트워크 트래픽에서 이메일, 채팅 로그 및 파일 증거를 수집하는 데 사용됩니다.
제한 사항·확인 사항
NetworkMiner은 TLS 암호화 트래픽(예: HTTPS) 내부의 파일을 추출할 수 없으며, 이는 설계상의 제한입니다. 다만 SSL/TLS 핸드셰이크에서 X.509 인증서는 추출할 수 있습니다. HTTPS 트래픽 내부의 콘텐츠를 분석하려면 PolarProxy와 같은 TLS 프록시를 사용하여 복호화한 후 NetworkMiner에 전달해야 합니다. 또한 악성 트래픽이 포함된 PCAP 파일을 열 경우 자동으로 파일이 추출되어 시스템에 저장되므로, 감염 위험을 줄이기 위해 Linux 환경 또는 Windows Sandbox에서 실행하는 것이 권장됩니다.
화면으로 보는 주요 기능
네트워크 어댑터 선택 및 호스트 정보
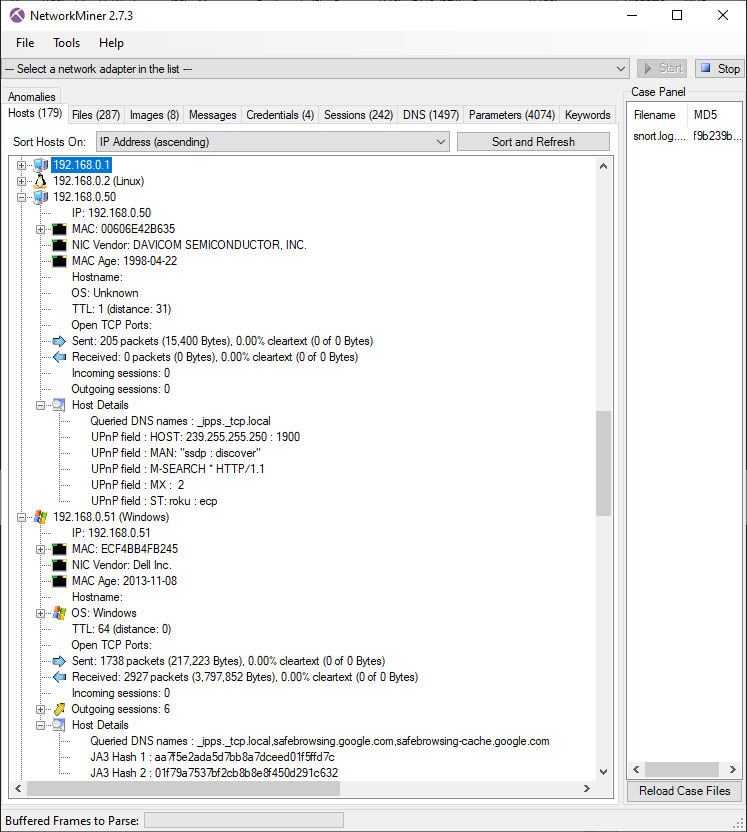
네트워크 어댑터를 선택하는 창과 함께, IP 주소를 기준으로 정렬된 호스트 목록이 표시됩니다. 각 호스트는 IP 주소, MAC 주소, NIC 제조업체, MAC 나이, 호스트명, OS 정보, 그리고 TCP 포트와 세션 정보를 포함합니다. 오른쪽에는 케이스 패널이 있으며, 파일 이름과 해시 값이 표시되어 있습니다.
파일 분석 결과 목록
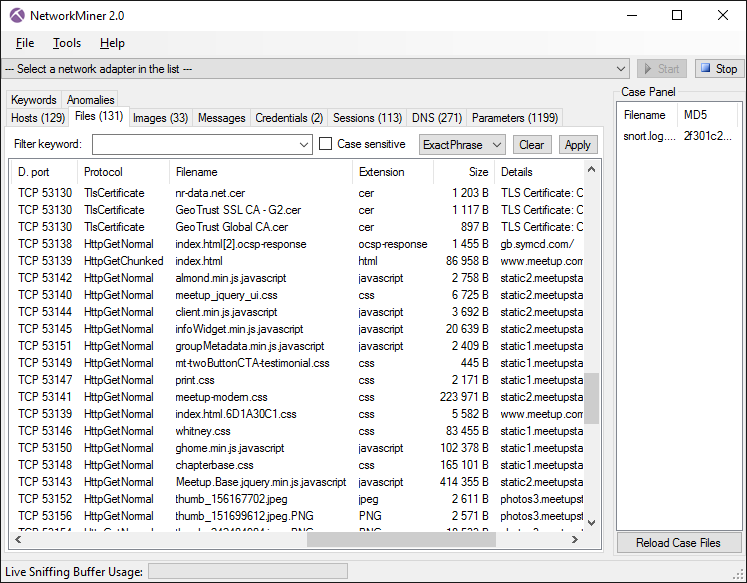
HTTP 요청과 관련된 파일 목록이 표시된 창입니다. 각 항목은 프로토콜, 파일 이름, 확장자, 크기, 세부 정보를 포함합니다. 'Exact Phrase' 및 'Case sensitive' 옵션과 함께 'Apply' 버튼이 있습니다.
이미지 미리보기
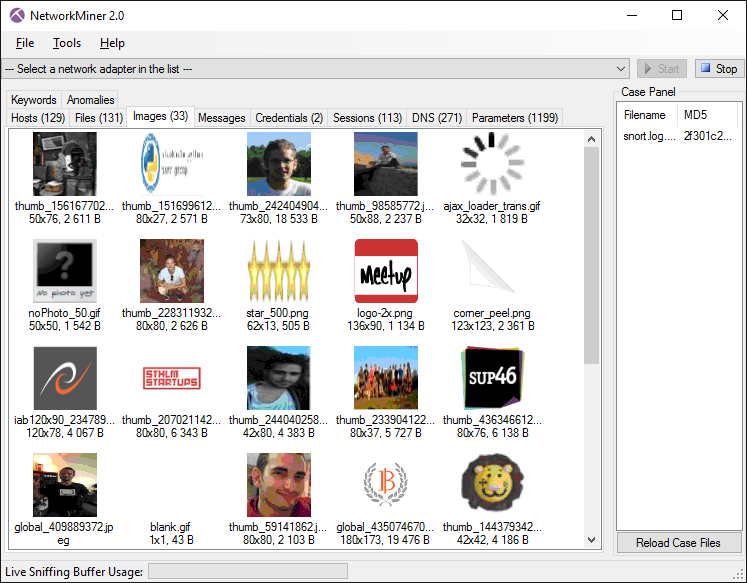
이미지 파일의 미리보기 화면입니다. 여러 이미지 파일이 그림자와 함께 표시되어 있으며, 각 이미지의 크기와 파일 이름이 표시됩니다. 오른쪽 상단에는 케이스 패널이 있으며, 파일 이름과 해시 값이 표시되어 있습니다.
njRAT 실행 화면
njRAT이라는 악성 소프트웨어의 실행 화면입니다. 터미널 창에서 'remnux@remnux:~$' 프롬프트가 보이며, 화면 중앙에 'njRAT'이라는 텍스트가 보입니다.
시스템 요구사항
.NET Framework 4.8 이상