

소개
Wireshark는 네트워크 트래픽을 캡처하고 상세히 분석할 수 있는 세계적인 오픈소스 네트워크 프로토콜 분석기입니다. 이 프로그램은 수백 가지 프로토콜에 대한 깊은 검사를 제공하여, 네트워크 문제가 발생했을 때 미시적인 수준에서 원인을 파악하고 디버깅하는 데 도움을 줍니다. Wireshark 재단에 의해 관리되며, GNU 일반 공중 라이선스(GPL) 버전 2에 따라 무료로 사용 및 배포 가능합니다.
상세정보
프로그램 소개
Wireshark는 네트워크 인터페이스에서 패킷을 실시간으로 캡처하거나, 캡처된 파일을 분석하여 네트워크 상황을 시각적으로 표시하는 강력한 도구입니다. 네트워크 보안, 개발, 유지보수, 학습 등 다양한 목적으로 전 세계 전문가들에게 널리 사용되고 있습니다.
주요 기능
- 실시간 패킷 캡처 및 분석: 네트워크 인터페이스의 모든 트래픽을 캡처하고, 각 패킷의 세부 사항을 실시간으로 볼 수 있습니다.
- 심층 프로토콜 검사: HTTP, TCP, UDP, DNS, ICMP 등 수백 가지 네트워크 프로토콜을 디코딩하여 내용을 분석할 수 있습니다.
- 강력한 필터링 및 검색: 캡처된 데이터에서 특정 조건의 패킷을 찾거나, 표시할 트래픽을 선택적으로 필터링할 수 있습니다.
다운로드 및 설치
Wireshark 공식 웹사이트(https://www.wireshark.org/)에서 자신의 운영 체제에 맞는 설치 패키지를 다운로드할 수 있습니다. Windows 사용자를 위한 x64 및 Arm64 Installer가 제공되며, PortableApps 버전도 지원합니다. 설치 후에는 별도의 설정 없이 바로 실행하여 네트워크 분석을 시작할 수 있습니다.
기본 사용법
Wireshark를 실행하면 컴퓨터의 모든 네트워크 인터페이스 목록이 표시됩니다. 분석하고자 하는 인터페이스를 선택하고 상단의 ‘재생’ 버튼을 클릭하면 패킷 캡처가 시작됩니다. 캡처된 패킷은 ‘No.’, ‘Time’, ‘Source’, ‘Destination’, ‘Protocol’ 등의 열로 구분되어 표시되며, 패킷을 선택하면 해당 패킷의 상세 정보가 하단 패널에서 계층별로 확인 가능합니다.
지원 환경
Wireshark는 Windows, macOS, Linux, UNIX 등 대부분의 컴퓨팅 플랫폼에서 작동합니다. 또한 소스 코드를 직접 빌드하여 다른 플랫폼에서도 사용할 수 있습니다.
최신 버전 및 업데이트
제공된 정보에 따르면 현재 안정적인 릴리스는 4.6.8 버전입니다. Wireshark는 지속적으로 업데이트되며, 최신 기능과 개선 사항은 공식 웹사이트의 릴리스 노트에서 확인할 수 있습니다.
화면으로 보는 주요 기능
Wireshark 인증 분석가 로고
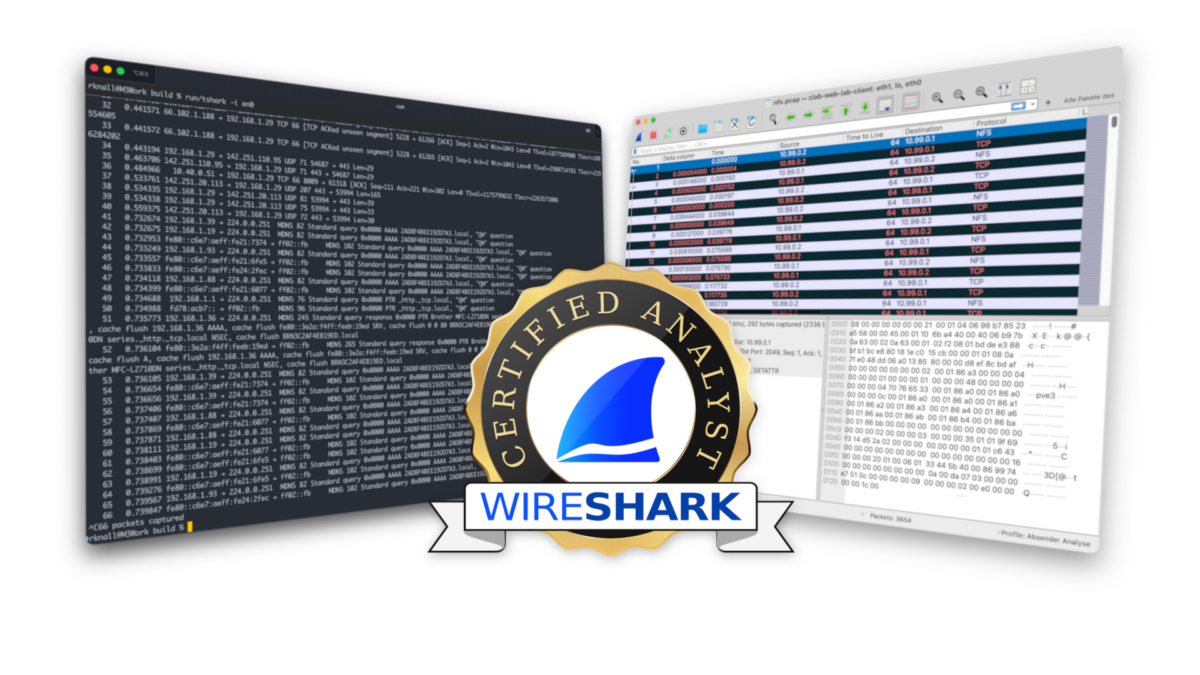
터미널 창과 Wireshark 그래픽 인터페이스가 겹쳐진 화면. 터미널에서는 'tshark' 명령어로 TCP 패킷 정보가 텍스트로 출력되고, 오른쪽 인터페이스에서는 네트워크 패킷 목록이 표시된다. 중앙에 금색과 검은색의 'CERTIFIED ANALYST' 인증 마크가 있다.
Wireshark 인증 분석가 로고
검은색 원형 배경에 금색 글씨의 'CERTIFIED ANALYST' 문구와 파란색 상어 지느러미 로고가 있는 인증 마크. 아래에 흰색 리본에 'WIRESHARK'라는 파란색 글씨가 적혀 있다.
시스템 요구사항
별도의 시스템 요구사항이 등록되지 않았습니다.