

소개
Loki는 Florian Roth가 개발한 오픈소스 IOC(공격 지표) 스캐너입니다. 파일명 IOC, YARA 규칙, 악성 해시, C2 백connect 검사 등 네 가지 주요 방법을 사용하여 시스템에서 악성 소프트웨어나 침입 흔적을 탐지합니다. 현재 Python 기반 버전은 더 이상 유지보수되지 않으며, Rust로 재작성된 새 버전 개발이 진행 중입니다.
상세정보
프로그램 소개
Loki는 Florian Roth가 만든 간단한 IOC(Indicators of Compromise) 및 YARA 스캐너입니다. 파일 시스템과 프로세스 메모리를 검사하여 알려진 악성 코드의 흔적을 빠르게 찾아내는 데 초점을 맞춘 보안 도구입니다.
주요 기능
로키는 다음과 같은 네 가지 핵심 탐지 방법을 사용하여 시스템을 스캔합니다:
- 파일명 IOC 검사: 파일 경로 및 이름에 대한 정규표현식 매칭을 수행합니다.
- YARA 규칙 검사: 파일 데이터와 프로세스 메모리에 대해 YARA 서명을 매칭합니다.
- 해시 검사: 알려진 악성 해시(MD5, SHA1, SHA256)와 스캔된 파일을 비교합니다.
- C2 백커넥트 검사: 프로세스 연결 엔드포인트를 C2 IOC와 비교합니다.
추가로 레긴 파일시스템 검사, 프로세스 이상 항목 검사, SWF 압축 해제 스캔 등의 기능을 제공합니다.
다운로드·설치 방법
최신 버전은 GitHub의 릴리스 페이지에서 다운로드할 수 있습니다. 다운로드한 패키지를 압축 해제한 후, 인터넷에 연결된 시스템에서 loki-upgrader.exe를 실행하여 최신 서명을 받아야 합니다. 이후 대상 시스템으로 프로그램 폴더를 옮겨 사용합니다.
기본 사용법
사용을 위해선 관리자 권한으로 명령 프롬프트(cmd.exe)를 열고 프로그램 폴더에서 실행하는 것이 권장됩니다. 다음과 같은 명령어 옵션을 사용하여 스캔을 제어할 수 있습니다:
-p path: 스캔할 경로를 지정합니다.--allhds: 모든 로컬 하드 드라이브를 스캔합니다(Windows 전용).--alldrives: 네트워크 드라이브와 이동식 미디어를 포함한 모든 드라이브를 스캔합니다.--intense</code}: 알려지지 않은 파일 유형과 모든 확장자를 스캔하는 집중 모드를 활성화합니다.--update: 서명 기본 저장소에서 서명을 업데이트합니다.
스캔 결과는 녹색(안전), 노란색(주의), 빨간색(경고)으로 표시됩니다.
이런 경우에 유용합니다
- 잠재적인 악성코드 감염 여부를 빠르게 확인해야 할 때
- 시스템에서 알려된 보안 위협의 IOC를 수동으로 검색할 때
- 포렌식 조사의 일환으로 파일 시스템과 프로세스를 검사해야 할 때
지원 환경·시스템 요구사항
컴파일된 Windows 바이너리는 x86 및 x64 시스템 모두에서 x86 애플리케이션으로 실행됩니다. macOS나 Linux에서 사용하려면 Python 가상 환경 설정과 별도의 라이브러리 설치가 필요합니다.
최신 버전·업데이트
GitHub 저장소의 릴리스 페이지에서 최신 버전을 확인할 수 있습니다. 현재 제공된 증거에서 확인된 버전은 0.51.0.1입니다.
제한 사항·확인 사항
- 현재 Python 기반 Loki 버전은 공식적으로 지원이 중단(deprecated)되어 있으며, 비활성 유지보수 모드입니다.
- 개발자는 Rust 기반의 새 스캐너 LOKI RS 및 THOR Lite를 대안으로 권장하고 있습니다.
- 컴파일된 스캐너는 일부 안티바이러스 엔진에 의해 오탐으로 탐지될 수 있습니다.
- 일부 스캔 기능은 관리자 권한 없이 실행할 경우 제한될 수 있습니다.
화면으로 보는 주요 기능
로키 스캐너 시작 화면
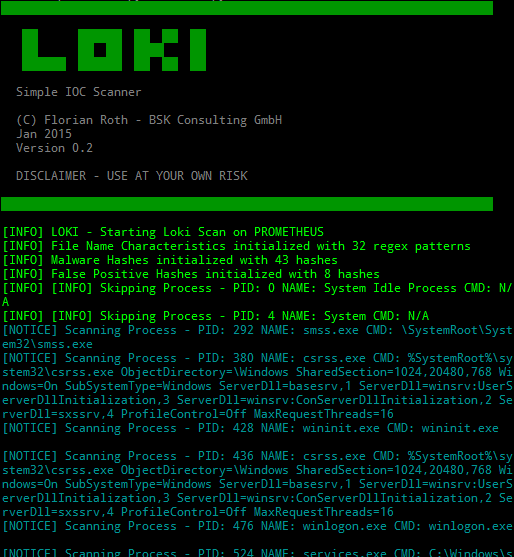
로키 스캐너의 시작 화면으로, 상단에 'LOKI' 로고와 'Simple IOC Scanner'라는 제목이 표시된다. 개발자 정보 '(C) Florian Roth - BSK Consulting GmbH', 날짜 'Jan 2015', 버전 'Version 0.2'가 나열되어 있다. 하단에는 'DISCLAIMER - USE AT YOUR OWN RISK' 경고 문구와 함께, 'PROMETHEUS'에서 스캔을 시작한 후, 파일 이름 특성과 악성 해시 초기화 과정을 나타내는 여러 정보 메시지가 녹색 텍스트로 출력되고 있다.
로키 스캐너 경고 메시지 화면
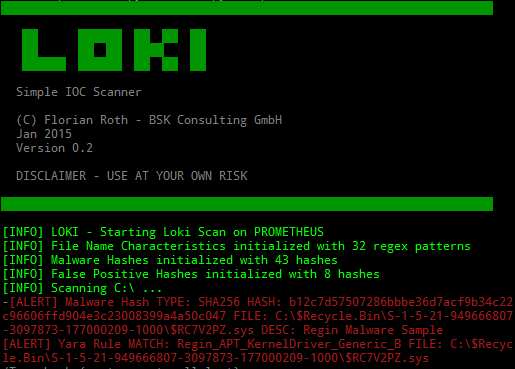
로키 스캐너의 실행 화면으로, 상단에 'LOKI' 로고와 'Simple IOC Scanner' 제목이 있다. 개발자 정보와 버전 정보가 표시된다. 하단에는 'PROMETHEUS'에서 스캔을 시작한 후, 파일 이름 특성과 악성 해시 초기화 과정을 나타내는 정보 메시지가 출력된다. 그 아래에는 'ALERT' 경고 메시지가 두 개 나타나며, 각각 SHA256 해시와 관련된 악성 샘플 정보를 제공하고 있다.
로키 스캐너 종료 화면
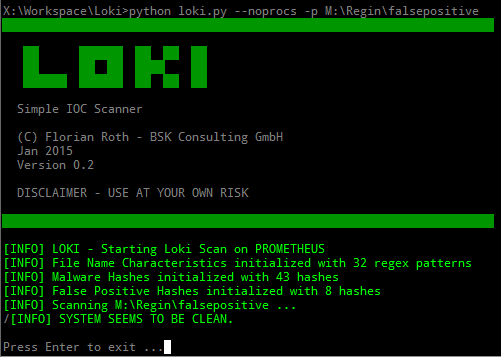
로키 스캐너의 종료 화면으로, 상단에 'LOKI' 로고와 'Simple IOC Scanner' 제목이 있다. 개발자 정보와 버전 정보가 표시된다. 하단에는 'PROMETHEUS'에서 스캔을 시작한 후, 파일 이름 특성과 악성 해시 초기화 과정을 나타내는 정보 메시지가 출력된다. 마지막으로 'SYSTEM SEEMS TO BE CLEAN.'라는 메시지와 함께 'Press Enter to exit...'라는 입력 요청이 표시되어 있다.
로키 사용자 정의 악성 해시 파일
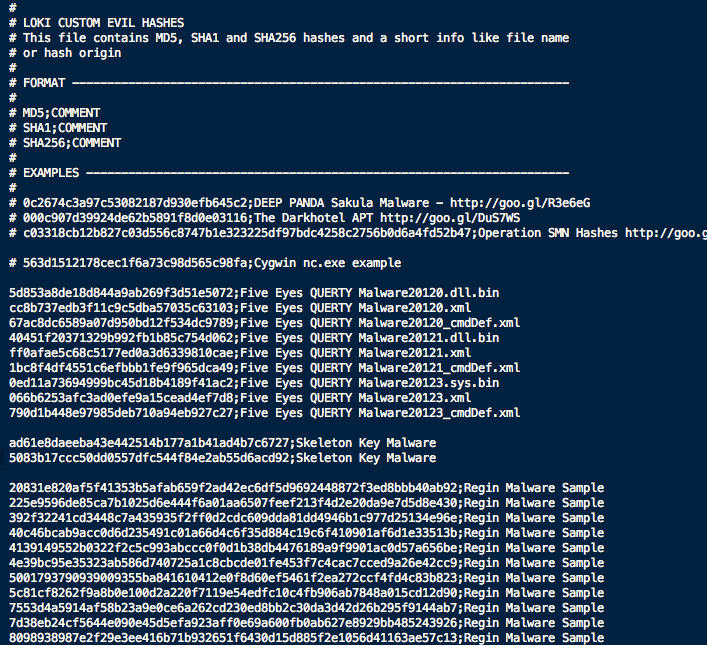
로키 스캐너의 사용자 정의 악성 해시 파일 내용을 보여주는 텍스트 파일 화면으로, '# LOKI CUSTOM EVIL HASHES'라는 제목과 함께 MD5, SHA1, SHA256 해시와 파일 이름 또는 출처 정보가 포함된 형식이 설명되어 있다. '# FORMAT'과 '# EXAMPLES' 섹션 아래에 여러 악성 파일의 해시와 관련 정보가 나열되어 있다.
시스템 요구사항
별도의 시스템 요구사항이 등록되지 않았습니다.