

소개
x64dbg는 Windows용 오픈 소스 이진 디버깅 도구로, 주로 맬웨어 분석과 소스 코드가 없는 실행 파일의 리버스 엔지니어링을 위해 설계되었습니다. 이 프로그램은直观적이고 익숙한 사용자 인터페이스를 제공하며, 32비트와 64비트 응용 프로그램 모두를 디버깅할 수 있습니다. GPLv3 라이선스 하에 개발이 활발히 진행되고 있으며, 강력한 플러그인 시스템을 통해 기능을 확장할 수 있습니다.
상세정보
핵심 디버깅 기능
- 풀 피처 디버깅: DLL 및 EXE 파일의 전체적인 디버깅을 TitanEngine 기반으로 지원합니다.
- 빠른 디스어셈블러: Zydis 라이브러리를 사용하여 효율적인 코드 분석을 가능하게 합니다.
- 내장 어셈블러: XEDParse와 asmjit을 활용한 빌트인 어셈블러를 제공합니다.
- 스마트 레지스터 뷰: 콘텐츠에 민감한 레지스터 정보 표시 및 C-라이크 표현식 파서를 갖추고 있습니다.
시각화 및 분석 도구
- 그래프 뷰: 함수 호출 관계와 코드 흐름을 시각적으로 분석할 수 있습니다.
- 메모리 맵 뷰: 프로세스의 메모리 영역과 로드된 모듈 정보를 한눈에 파악할 수 있습니다.
- 심볼 뷰 및 소스 코드 뷰: PDB 디버그 심볼을 지원합니다.
- 스택 뷰: 동적 스택 정보를 실시간으로 확인할 수 있습니다.
확장성 및 사용자 정의
- 플러그인 지원: 성장하는 API를 통해 기능을 확장할 수 있습니다.
- 스크립팅 언어: 디버깅 가능한 ASM 스타일의 스크립팅 언어로 자동화 작업이 가능합니다.
- 완전한 사용자 정의: 색상 스키마를 포함한 인터페이스 설정을 자유롭게 변경할 수 있습니다.
- 유저 데이터베이스: 주석, 레이블, 북마크 등을 JSON 형식으로 저장합니다.
다운로드·설치 방법
x64dbg는 포터블 형태로 제공되어 설치 없이 바로 사용할 수 있습니다. GitHub 또는 SourceForge에서 최신 스냅샷을 다운로드한 후, 사용자에게 쓰기 접근 권한이 있는 위치에 압축을 풀면 됩니다.
실행 방법은 다음 단계를 따릅니다:
- 32비트 실행 파일을 디버깅하려면
x32x32dbg.exe를 실행합니다. - 64비트 실행 파일을 디버깅하려면
x64x64dbg.exe를 실행합니다. - 대상 아키텍처를 모르는 경우
x96dbg.exe를 실행하여 선택할 수 있습니다.
선택적으로 x96dbg.exe를 사용하여 셸 확장에 등록하고 바탕 화면에 바로 가기를 추가할 수도 있습니다.
이런 경우에 유용합니다
- 소스 코드가 없는 실행 파일의 동작을 분석해야 할 때
- 악성 소프트웨어(맬웨어)의 거동을 실시간으로 추적하고 분석할 때
- 바이너리 수준에서 보안 취약점을 탐색하고 익스플로잇을 개발할 때
- CTF(플래그 갭 헌팅) 문제 해결을 위한 동적 분석이 필요할 때
- 기존 디버깅 도구 대신 오픈 소스 기반의 강력한 대안을 찾을 때
지원 환경·시스템 요구사항
x64dbg는 Windows 운영 체제에서 작동합니다. 32비트(x86)와 64비트(x64) 아키텍처 모두를 지원하며, 단일 인터페이스로 두 환경을 모두 처리할 수 있습니다.
최신 버전·업데이트
x64dbg는 활발하게 개발이 진행 중인 프로젝트입니다. GitHub 저장소의 릴리스 페이지를 통해 최신 스냅샷을 항상 확인할 수 있습니다. 프로젝트는 GPLv3 라이선스 하에 공개되어 있으며, 소스 코드에 대한 기여도 환영합니다.
제한 사항·확인 사항
- 이 프로그램은 Windows 전용 소프트웨어입니다.
- 일부 고급 기능을 사용하기 위해 원본 실행 파일이나 리소스가 필요할 수 있습니다.
- GPLv3 라이선스를 준수해야 하며, 이에 따른 법적 의무가 있습니다.
화면으로 보는 주요 기능
x64dbg 메인 인터페이스
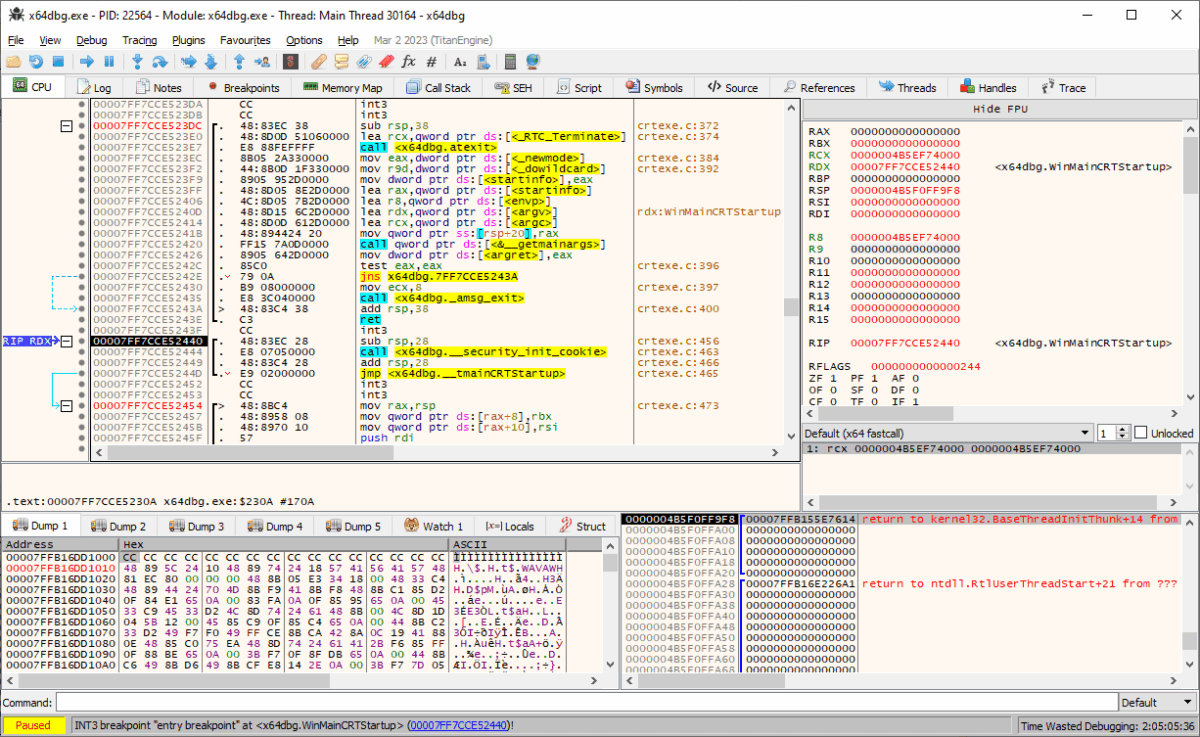
x64dbg 프로그램의 기본 인터페이스를 보여주며, 상단에는 메뉴 바와 도구 모음이 있다. 중앙에는 CPU 탭이 활성화되어 있으며, 왼쪽에는 어셈블리 코드가, 오른쪽에는 레지스터 값과 스택 정보가 표시되어 있다. 하단에는 메모리 덤프 창과 명령줄 입력창이 있다. 현재 프로그램은 'x64dbg.exe'를 디버깅 중이며, 'INT3' 브레이크포인트가 발생한 상태이다.
x64dbg 어두운 테마 인터페이스
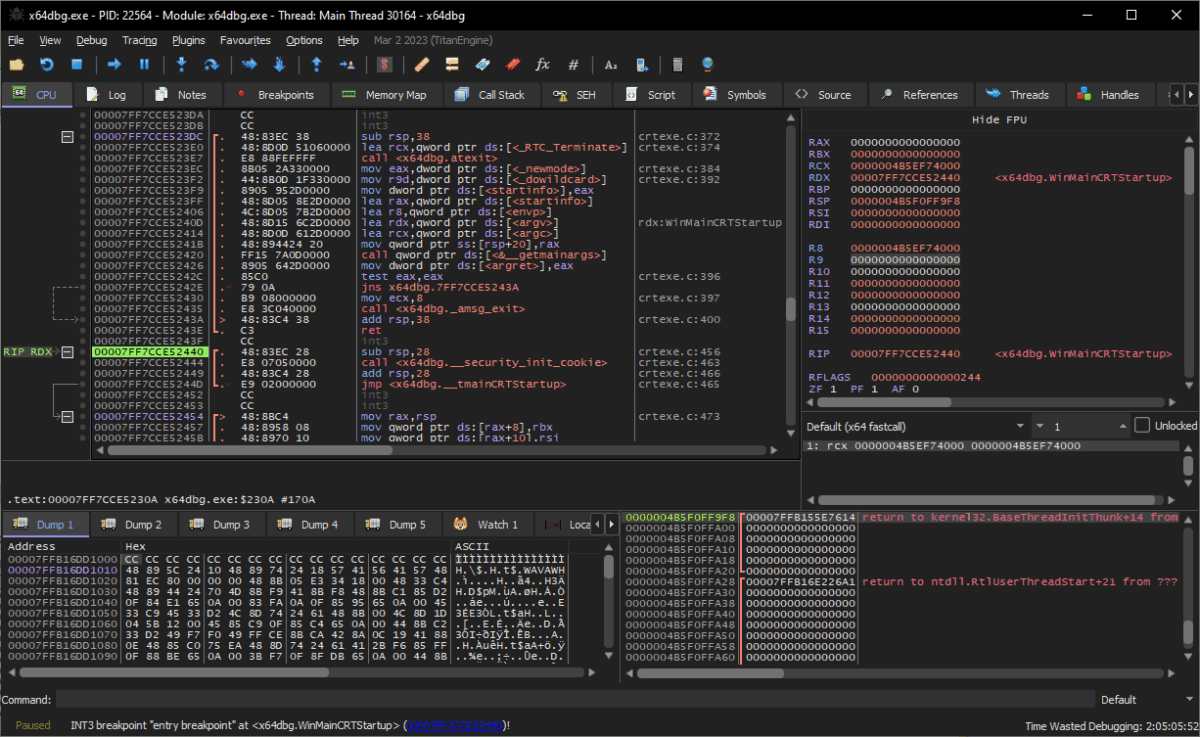
x64dbg 프로그램의 어두운 테마 인터페이스를 보여주며, 상단에는 메뉴 바와 도구 모음이 있다. 중앙에는 CPU 탭이 활성화되어 있으며, 왼쪽에는 어셈블리 코드가, 오른쪽에는 레지스터 값과 스택 정보가 표시되어 있다. 하단에는 메모리 덤프 창과 명령줄 입력창이 있다. 현재 프로그램은 'x64dbg.exe'를 디버깅 중이며, 'INT3' 브레이크포인트가 발생한 상태이다.
x64dbg 그래프 뷰
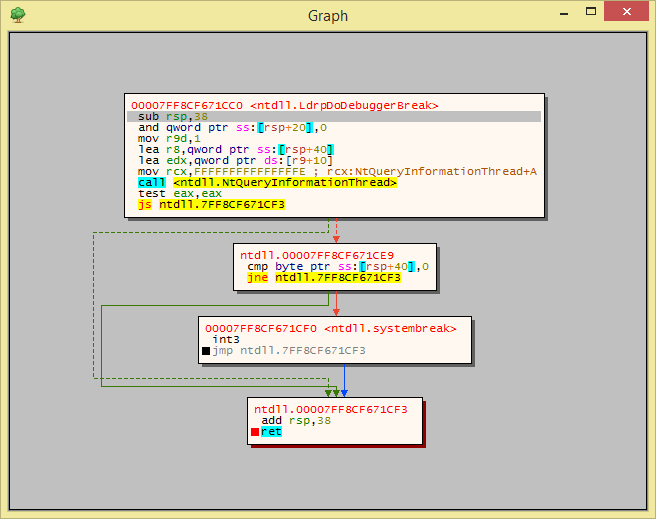
x64dbg의 그래프 뷰를 보여주며, 함수 호출 관계를 시각적으로 나타낸다. 상단에는 'LdrpDoDebuggerBreak' 함수의 어셈블리 코드가, 중간에는 'NtQueryInformationThread' 함수 호출이, 하단에는 'NtDll.00007FF8C671CF3' 함수의 'int3' 명령어와 'ret' 명령어가 표시되어 있다. 화살표는 함수 호출 흐름을 나타낸다.
x64dbg 메모리 맵 뷰
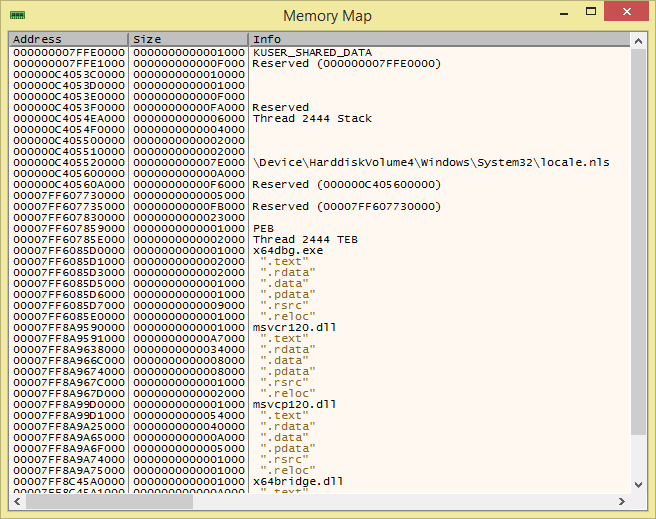
x64dbg의 메모리 맵 뷰를 보여주며, 주소, 크기, 정보 열로 구성되어 있다. 각 행은 메모리 영역을 나타내며, 'KUSER_SHARED_DATA', 'Thread 2444 Stack', 'x64dbg.exe', 'msvcr120.dll' 등의 모듈과 데이터 영역이 표시되어 있다.
시스템 요구사항
별도의 시스템 요구사항이 등록되지 않았습니다.